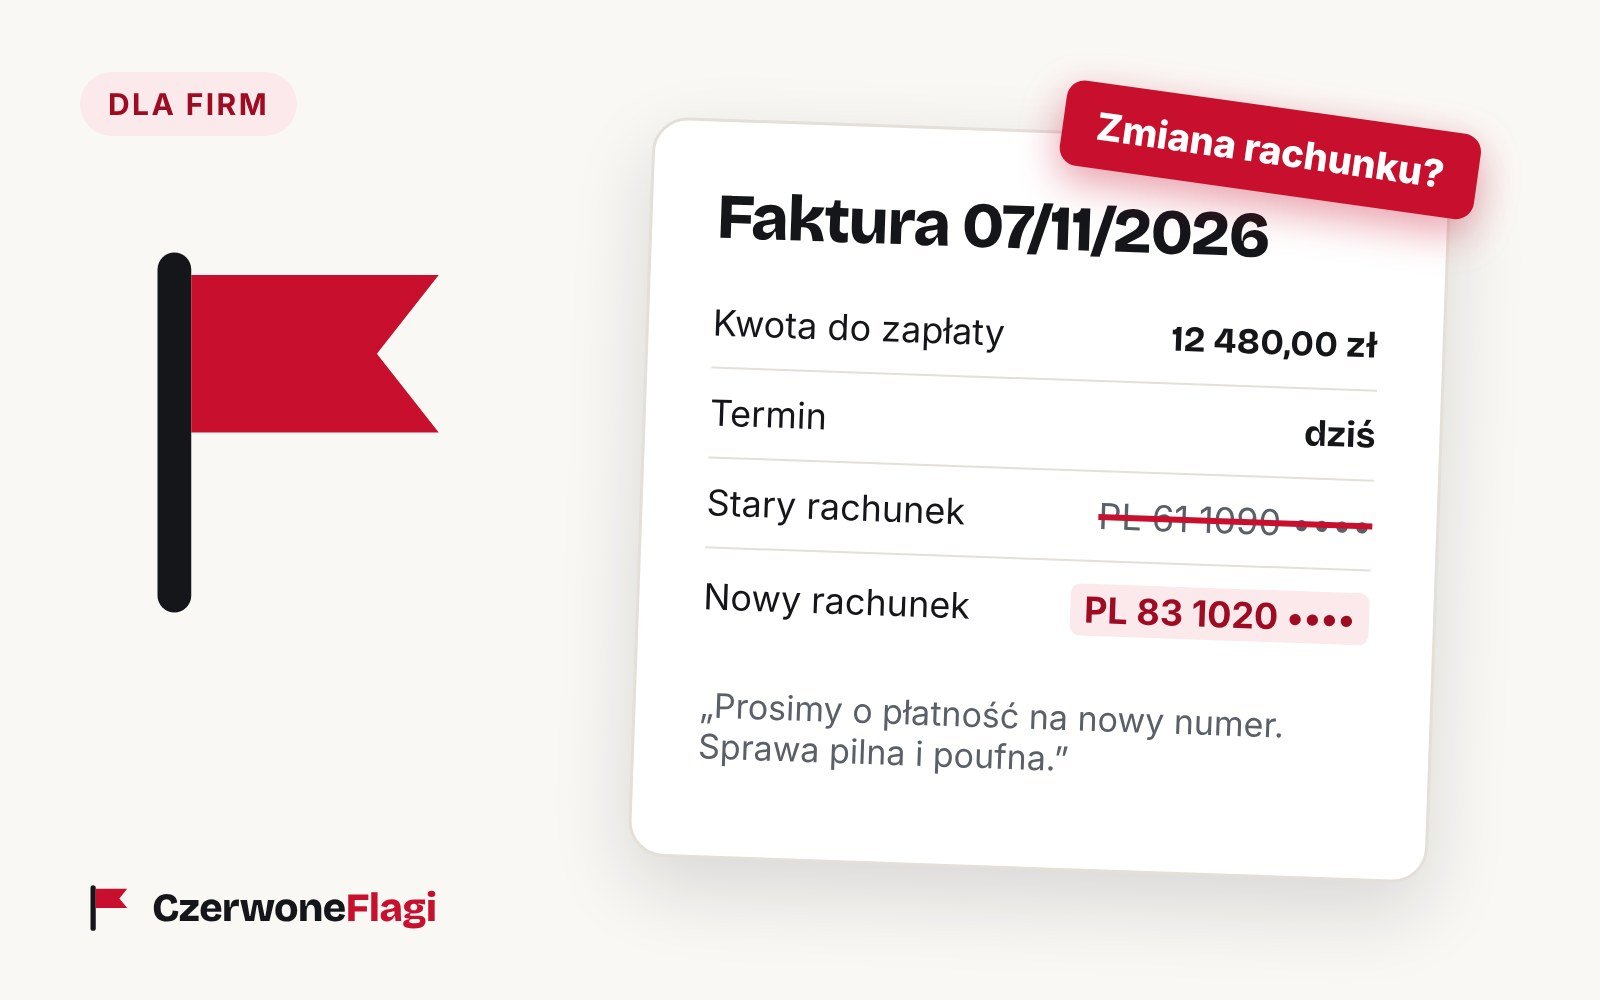
Atak na firmę rzadko zaczyna się od włamania do systemu. Częściej to jeden e-mail do osoby z księgowości lub kadr, napisany tak, by wyglądał jak polecenie od przełożonego albo informacja od kontrahenta.
Pięć sygnałów ostrzegawczych
- Zmiana numeru rachunku kontrahenta, zwykle tuż przed płatnością faktury.
- Pilność i presja: „przelej dzisiaj”, „sprawa nie może czekać”.
- Poufność: „nie mów nikomu”, „rozmawiamy tylko mailem”. To sposób na ominięcie procedur.
- Podobny, ale nie ten sam adres nadawcy. Jedna litera różnicy w domenie wystarczy, by oszukać na pierwszy rzut oka.
- Prośba poza procedurą: przelew bez zlecenia, zakup kart podarunkowych, zmiana danych płatnika.
Co wdrożyć w firmie
- Każdą zmianę numeru rachunku potwierdzaj innym kanałem, dzwoniąc na numer telefonu, który już masz w systemie.
- Przelewy powyżej ustalonej kwoty zatwierdzają dwie osoby.
- Pracownik, który ma wątpliwość, nikomu nie przeszkadza. Powiedz to wprost i zapewnij, że zgłoszenie nie będzie miało negatywnych konsekwencji.
- Ustal, komu i jak zgłasza się podejrzane wiadomości, zanim coś się wydarzy.
Jeśli przelew już poszedł
Natychmiast skontaktuj się z bankiem i poproś o próbę wstrzymania lub odwołania przelewu, a potem zgłoś sprawę na policję. Incydent w sieci możesz też zgłosić na incydent.cert.pl. Liczą się minuty.
Czerwona flaga
Na co uważać: pilność plus poufność plus prośba poza procedurą.
Co zrobić: zadzwoń do nadawcy na znany numer, zanim cokolwiek zapłacisz.
Chcesz, żeby Twój zespół ćwiczył takie sytuacje? Zobacz szkolenie dla firm.